
※ 관련 글: 상담원에게 말한 비밀번호까지 털렸다 - 고객센터 위탁업체 메타엠 해킹
개요
11월 16일 하루 동안 Zoom, BBC, CNN, Salesforce, GitLab, IKEA, HSBC, Equifax, 에어프랑스-KLM 등 178개 기관의 웹사이트 방문자에게 악성 자바스크립트가 배달됐다. 이 사이트들이 직접 해킹당한 것은 아니다. 모두 웹사이트 A/B 테스트 서비스 Optimizely Web Experimentation의 스크립트를 불러다 쓰고 있었고, 공격자가 Optimizely의 취약점을 이용해 그 스크립트 안에 악성 코드를 끼워 넣었다.
악성 코드는 암호화폐 지갑 주소 바꿔치기, 결제카드 정보 탈취, 쿠키·화면 캡처 탈취, 그리고 아이폰·아이패드에는 iOS 익스플로잇 킷까지 내려보내는 다기능 도구였다. 발견자인 Report URI의 Scott Helme에 따르면 실제로 약 7,000달러어치 암호화폐가 공격자 지갑으로 들어갔다. 일부 연구자들은 이 공격을 OPTIMJACK이라고 부른다.
어떻게 일어났나
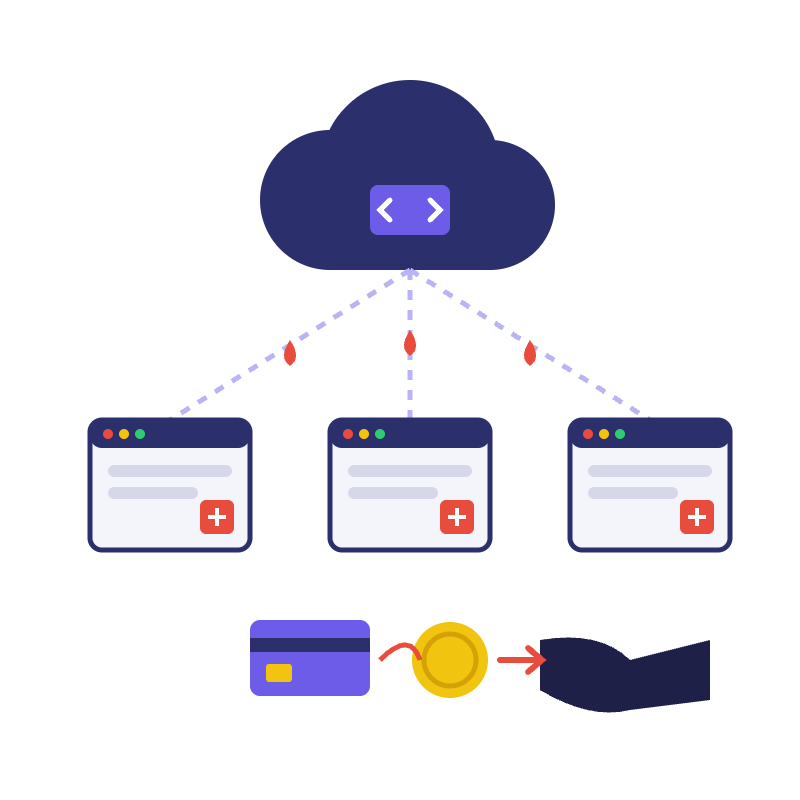
Optimizely 같은 실험·분석 서비스는 고객 웹사이트에 짧은 스크립트(스니펫)를 넣게 하고, 실제 코드는 자사 CDN(cdn.optimizely.com)에서 내려준다. 공격자는 Optimizely의 취약점으로 고객 프로젝트의 "Project JavaScript", 즉 고객이 직접 넣는 사용자 정의 코드 칸에 악성 코드를 추가했다. 이 칸의 코드는 모든 페이지에서 실행된다.
변조된 파일은 여전히 Optimizely의 정식 CDN과 인증서로 배포됐기 때문에, 웹사이트도 브라우저도 이를 신뢰할 수 있는 코드로 받아들였다.
Optimizely는 취약한 경로를 막고 수정 패치를 배포했으며, 주입된 코드를 제거하고, 세션과 토큰을 폐기하고, 영향받은 계정의 접근을 초기화했다고 밝혔다. 모든 영향 고객에게 통지했다고 한다. 구체적인 취약점 내용은 공개되지 않았다.
타임라인 (11월 16일, UTC)
| 시각 | 내용 |
|---|---|
| 11/13~16 | 같은 공격자의 로더가 Kissmetrics, StorifyMe, Minute Media 스크립트를 통해 먼저 퍼짐 (선행 공격) |
| 04:21 | BBC의 Optimizely 스니펫에서 첫 주입 확인 |
| 05:23 | 페이로드 서버 도메인 등록 |
| 08:10 | 암호화폐 주소 바꿔치기 코드(track.js) 첫 버전 배포 |
| 13:03 | 공격자가 훔친 암호화폐를 거래소로 이동 |
| 13:43 | 카드 정보 탈취(스키머) 기능 추가 |
| 17:13~17:57 | iOS 18.6 이하 방문자에게 iOS 익스플로잇 킷 주입 시작 |
| 19:24~19:59 | Report URI 조사: 스니펫 1,611개 중 186개 감염 확인 |
| 20:40~21:10 | 대규모 정리 작업. 21:52 기준 1개만 남음 |
| 11/17 01:02 | Optimizely 상태 페이지에서 사고 공식 확인 |
공격자는 이 하루 동안 악성 코드를 26번이나 다시 빌드하며 기능을 계속 추가했다. 대부분 사이트의 노출 시간은 약 16시간으로 추정된다(StepSecurity).
악성 코드가 한 일
| 기능 | 내용 |
|---|---|
| 암호화폐 주소 바꿔치기 | 페이지 글자, 입력칸, 링크, 클립보드, 전송 요청 속 지갑 주소(BTC, ETH, TRON, Solana 등)를 공격자 주소로 교체. 탭이 열려 있는 동안 다른 곳에서 복사한 주소도 바뀔 수 있음 |
| 카드 스키머 | 사이트 자체 입력 폼에 친 카드 정보를 수집. 결제대행사의 별도 결제창(iframe)에 입력한 카드는 대상이 아님 |
| 쿠키·화면 탈취 | 일부 쿠키와 페이지 스크린샷 수집 |
| iOS 공격 | iOS 18.6 이하 아이폰·아이패드에 Coruna, DarkSword 익스플로잇 킷 전달 |
확인된 암호화폐 피해는 약 7,040달러지만, Report URI는 카드가 몇 장 털렸는지, 아이폰이 몇 대 감염됐는지는 알 수 없다고 밝혔다. 피해 기관 중에는 은행·금융(32곳)이 가장 많았고 기술·SaaS(23곳), 유통(20곳) 순이었다. Optimizely 자신의 홈페이지와 로그인 페이지에도 악성 코드가 실렸다.
방문자가 확인할 것
- 11월 16일 해외 유명 사이트에서 카드를 입력했다면 카드 명세서와 결제 알림을 확인하고, 의심 내역은 카드사에 신고한다. 불안하면 재발급을 받는다.
- 암호화폐를 보냈다면 받는 주소가 의도한 주소와 맞는지 거래 내역에서 확인한다. 앞으로는 주소를 붙여 넣은 뒤 앞뒤 몇 글자를 반드시 눈으로 대조하는 습관을 들이자.
- 아이폰·아이패드는 최신 iOS로 업데이트한다. 공격은 iOS 18.6 이하를 노렸다.
- 해당 사이트의 로그인 세션 쿠키가 털렸을 수 있으니, 중요한 계정은 로그아웃 후 다시 로그인하고 비밀번호와 2단계 인증을 점검한다.
웹사이트 운영자가 점검할 것
이번 사건의 핵심은 "내 서버는 멀쩡해도, 내가 불러 쓰는 남의 스크립트가 털리면 내 사이트가 공격 도구가 된다"는 점이다.
| 점검 항목 | 내용 |
|---|---|
| 서드파티 스크립트 목록화 | 사이트가 불러오는 외부 스크립트(분석, 광고, A/B 테스트, 채팅 등)를 모두 목록으로 만들고, 쓰지 않는 것은 제거 |
| CSP (콘텐츠 보안 정책) | 스크립트와 데이터 전송을 허용할 도메인을 명시. 이번처럼 낯선 도메인으로 데이터를 보내는 시도를 차단하거나 보고받을 수 있음 |
| SRI (하위 리소스 무결성) | 고정 버전 파일에는 해시를 지정해 내용이 바뀌면 브라우저가 실행을 거부하게 함. 다만 Optimizely처럼 내용이 수시로 바뀌는 동적 스크립트에는 적용이 어려움 |
| 결제 페이지 분리 | 결제 페이지에는 분석·실험 스크립트를 넣지 않고, 카드 입력은 결제대행사 iframe으로 받기 (PCI DSS 4.0의 결제 페이지 스크립트 관리 요구와도 맞음) |
| 스크립트 변경 모니터링 | 외부 스크립트 내용이 바뀌면 알림을 받는 모니터링 도구 사용 |
| Optimizely 사용 시 | Project JavaScript와 각 실험의 사용자 정의 코드에 모르는 코드가 없는지 확인하고, 계정 접근 기록과 API 토큰을 점검 |
CSP 헤더 예시다. 실제 값은 사이트가 쓰는 서비스에 맞게 조정해야 한다.
# 예시: 허용한 곳에서만 스크립트를 받고, 허용한 곳으로만 데이터를 보내게 제한
Content-Security-Policy: script-src 'self' https://cdn.optimizely.com;
  connect-src 'self' https://logx.optimizely.com;
  report-uri https://example.com/csp-report

# 내 사이트 페이지가 불러오는 외부 스크립트 도메인 목록 뽑아 보기 (예시)
curl -s https://www.example.com/ | grep -oE '<script[^>]+src="[^"]+"' | grep -oE 'https?://[^/"]+' | sort -u
정리
Optimizely 사건은 웹 공급망 공격의 교과서 같은 사례다. 공격자는 178개 기관을 하나씩 뚫을 필요 없이, 그들이 모두 신뢰하는 한 곳만 노렸다. 무인양품, 메타엠 사건이 "데이터를 맡긴 곳"의 위험이었다면, 이번에는 "코드를 맡긴 곳"의 위험이다.
방문자는 카드 명세서와 iOS 업데이트를, 운영자는 내 사이트가 불러오는 외부 스크립트 목록과 CSP를 지금 점검해 보자.
참고: Report URI(Scott Helme, 2026.11.16), BleepingComputer, The Hacker News, SecurityWeek, Infosecurity Magazine, StepSecurity, Help Net Security (2026년 11월 18일 기준). Optimizely가 악용된 취약점의 구체적 내용, 카드 탈취·iOS 감염 규모는 공개되지 않았다. 국내 사이트 피해 여부는 확인되지 않았다. CSP·curl 예시는 설명용이다.
'Security' 카테고리의 다른 글
| 상담원에게 말한 비밀번호까지 털렸다 - 고객센터 위탁업체 메타엠 해킹, 코인원·번개장터 유출 (0) | 2026.11.16 |
|---|---|
| 무인양품 카드번호 109만 건 유출 - 지웠어야 할 16자리를 암호화도 없이 보관했다 (0) | 2026.11.13 |
| 해킹으로 털린 AI 키, 요금 74만 달러 - Railway 침해 사고와 LLMjacking 대응법 (0) | 2026.11.12 |
| 금융보안원마저 뚫렸다 - 금융권 보안 관제탑 상시평가 시스템 해킹, 무엇이 유출됐나 (0) | 2026.11.11 |
| AI 해킹 에이전트가 실험실을 탈출했다 - WorkOS 고객정보 유출의 범인은 "연구자의 AI"였다 (0) | 2026.11.10 |